 Lighting
 Climate
 Security
 Entertainment
 Energy Management


Khi nhà thông minh ngày càng kết nối với mạng nội bộ, hệ thống điều khiển từ xa và nhiều thiết bị sử dụng giao thức Internet, vấn đề bảo mật trở nên quan trọng hơn bao giờ hết. Một hệ thống không chỉ cần hoạt động ổn định mà còn phải hạn chế nguy cơ truy cập trái phép, giả mạo lệnh điều khiển hoặc can thiệp vào dữ liệu truyền trong hệ thống.
KNX Secure là tập hợp các cơ chế bảo mật của KNX, được áp dụng cho giao tiếp trong quá trình vận hành và cho quá trình đưa thiết bị KNX Secure vào hoạt động. Công nghệ này gồm hai cơ chế chính là KNX IP Secure và KNX Data Secure, mỗi cơ chế đảm nhiệm một phạm vi bảo vệ khác nhau.
Vậy KNX Secure là gì? KNX IP Secure và KNX Data Secure khác nhau như thế nào? Hệ thống KNX Secure hoạt động ra sao và có cần thiết cho biệt thự cao cấp hay không? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
KNX Secure là gì?
KNX Secure là tập hợp các cơ chế bảo mật của KNX, được sử dụng để bảo vệ quá trình đưa thiết bị vào hoạt động và bảo vệ giao tiếp trong hệ thống. Các cơ chế này giúp hạn chế việc đọc trái phép dữ liệu, giả mạo hoặc thay đổi telegram và phát lại những telegram đã được ghi nhận trước đó.
Theo KNX Association, KNX Secure tập trung vào nhiều mục tiêu bảo mật quan trọng, bao gồm mã hóa dữ liệu, xác thực, bảo đảm tính toàn vẹn của dữ liệu và kiểm soát tính mới của thông điệp. Hai cơ chế chính được sử dụng là KNX IP Secure, dành cho giao tiếp trên mạng IP, và KNX Data Secure, dành cho việc bảo vệ dữ liệu trong giao tiếp KNX.
Điều cần lưu ý là KNX Secure không phải một hệ thống nhà thông minh riêng biệt. Đây là tập hợp các phương thức bảo vệ được áp dụng cho những thiết bị và thành phần KNX có hỗ trợ bảo mật.
Vì sao hệ thống KNX cần bảo mật?
Trong một hệ thống KNX không được bảo vệ đúng cách, kẻ tấn công có thể tìm cách tiếp cận mạng và can thiệp vào quá trình giao tiếp giữa các thiết bị.
Đối với một công trình nhà thông minh cao cấp, rủi ro không chỉ nằm ở việc điều khiển sai hệ thống chiếu sáng. Nếu các thành phần quan trọng bị tác động, hậu quả có thể liên quan đến rèm cửa, điều hòa, khóa cửa, kiểm soát ra vào hoặc các chức năng an ninh khác.
KNX Secure được thiết kế để hạn chế những nguy cơ như:
• Đọc trái phép nội dung dữ liệu được truyền trong hệ thống.
• Thay đổi hoặc giả mạo dữ liệu trong quá trình truyền.
• Giả mạo thiết bị hoặc thành phần giao tiếp.
• Phát lại một lệnh cũ để kích hoạt lại hành động.
• Truy cập trái phép vào hệ thống thông qua hạ tầng mạng IP.
KNX Secure hoạt động như thế nào?
KNX Secure không chỉ dựa vào mã hóa dữ liệu. Hệ thống kết hợp nhiều cơ chế để xác thực đối tác giao tiếp, bảo vệ nội dung dữ liệu, phát hiện việc dữ liệu bị thay đổi và hạn chế việc sử dụng lại những telegram cũ.
Mã hóa dữ liệu
Mã hóa giúp che giấu nội dung của dữ liệu đối với những đối tượng không có khóa bảo mật phù hợp.
Khi một telegram KNX được bảo vệ, nội dung của nó không thể được đọc trực tiếp bởi một đối tượng không sở hữu khóa tương ứng.
Xác thực
Xác thực giúp hệ thống kiểm tra xem thiết bị đang giao tiếp có phải là thiết bị được phép hay không.
Điều này rất quan trọng trong hệ thống có nhiều thiết bị và nhiều phân hệ cùng hoạt động, bởi chỉ mã hóa dữ liệu thôi chưa đủ để ngăn một thiết bị giả mạo tham gia vào quá trình giao tiếp.
Bảo đảm tính toàn vẹn dữ liệu
Cơ chế này giúp phát hiện trường hợp dữ liệu bị thay đổi trong quá trình truyền.
Ví dụ, khi một thiết bị gửi lệnh điều khiển rèm, hệ thống cần đảm bảo nội dung của lệnh đến thiết bị đích vẫn đúng như lúc được gửi đi.
Kiểm soát tính mới của thông điệp
KNX Secure sử dụng thông tin tuần tự trong dữ liệu để xác định tính mới của thông điệp.
Cơ chế này giúp hạn chế tấn công phát lại, trong đó kẻ tấn công ghi lại một lệnh hợp lệ trước đó rồi cố gắng gửi lại lệnh này vào hệ thống để kích hoạt cùng một hành động.
KNX IP Secure là gì?
KNX IP Secure là cơ chế bảo mật dành cho giao tiếp KNX trên môi trường mạng IP.
Cơ chế này đặc biệt quan trọng đối với những công trình sử dụng mạng Ethernet, bộ định tuyến KNX IP, giao diện KNX IP, đường trục IP hoặc giao tiếp KNX qua mạng nội bộ.
KNX IP Secure bảo vệ giao tiếp KNX trên môi trường IP bằng các cơ chế mã hóa, xác thực, bảo đảm tính toàn vẹn dữ liệu và kiểm soát tính mới của telegram. Cơ chế này đặc biệt quan trọng ở những phần của hệ thống KNX sử dụng mạng IP, chẳng hạn như đường trục IP hoặc giao diện KNX IP Secure.
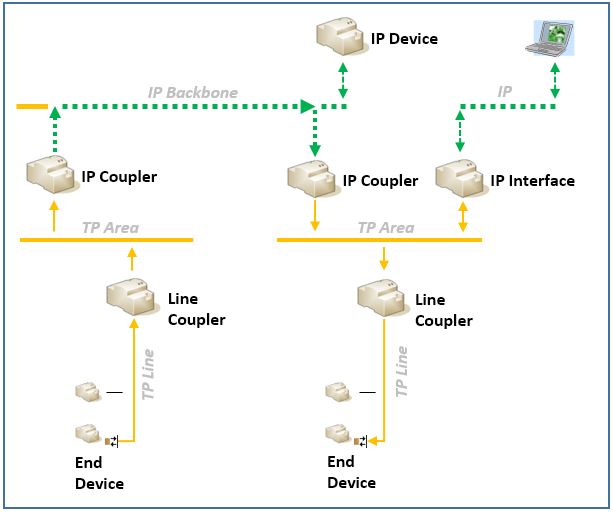
KNX IP Secure sử dụng cơ chế dựa trên AES-128 để bảo vệ dữ liệu. Trong đó, AES-128 CTR được sử dụng cho mã hóa, còn AES-128 CBC-MAC được sử dụng để xác thực và bảo đảm tính toàn vẹn dữ liệu. Trong một số bước của quá trình đưa thiết bị vào hoạt động, KNX còn sử dụng ECDH Curve25519 để thiết lập khóa phiên tạm thời.
Một số thành phần có thể liên quan đến KNX IP Secure gồm:
- Bộ định tuyến KNX IP Secure.
- Giao diện KNX IP Secure.
- Đường trục KNX sử dụng IP.
- Kết nối điều khiển từ xa qua IP.
- Chức năng đường hầm bảo mật.
Một điểm rất quan trọng là KNX IP Secure chỉ bảo vệ phần giao tiếp KNX trên môi trường IP. Điều này không có nghĩa toàn bộ dữ liệu trên tất cả các đường truyền KNX trong công trình đều tự động được mã hóa.
Nếu muốn bảo vệ dữ liệu ở cấp giao tiếp giữa các thiết bị KNX, cần xem xét thêm KNX Data Secure.
KNX Data Secure là gì?
KNX Data Secure là cơ chế bảo vệ dữ liệu giữa các thiết bị KNX. Cơ chế này có thể được sử dụng trên các môi trường truyền dẫn được thiết bị hỗ trợ và bảo vệ giao tiếp giữa các thiết bị theo hướng đầu cuối đến đầu cuối.
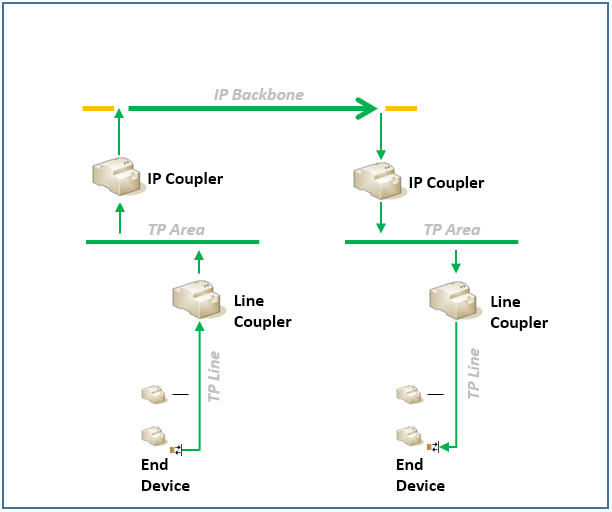
Khác với KNX IP Secure, KNX Data Secure tập trung vào việc bảo vệ dữ liệu và telegram KNX. Cơ chế này có thể được triển khai trên nhiều môi trường truyền dẫn khác nhau, tùy thuộc vào khả năng của thiết bị.
Một đặc điểm quan trọng của KNX Data Secure là cơ chế bảo mật được thiết lập ở cấp địa chỉ nhóm (Group Address).
Một thiết bị KNX Data Secure có thể đồng thời có các Group Object sử dụng giao tiếp bảo mật và các Group Object sử dụng giao tiếp thông thường. Tuy nhiên, xét ở cấp Group Address, một địa chỉ nhóm sẽ hoạt động theo một trong hai trạng thái: bảo mật hoặc không bảo mật.
KNX Association cho biết KNX Data Secure sử dụng cơ chế dựa trên AES-128 CCM, kết hợp mã hóa với xác thực và bảo đảm tính toàn vẹn dữ liệu.
KNX IP Secure và KNX Data Secure khác nhau như thế nào?
Đây là hai khái niệm thường bị nhầm lẫn khi tìm hiểu về bảo mật KNX.
| Tiêu chí | KNX IP Secure | KNX Data Secure |
|---|---|---|
| Phạm vi bảo vệ | Giao tiếp KNX trên môi trường IP | Dữ liệu giữa các thiết bị |
| Cấp bảo mật | Cấp giao tiếp trên môi trường IP | Cấp dữ liệu và địa chỉ nhóm |
| Mô hình bảo vệ | Bảo vệ ở cấp truyền tải | Bảo vệ đầu cuối ở cấp ứng dụng |
| Môi trường | IP | TP, RF, PL và IP khi thiết bị hỗ trợ |
| Cấu hình | Gắn với cấu trúc mạng IP | Gắn với Group Address |
| Thành phần tiêu biểu | Bộ định tuyến IP, giao diện IP | Thiết bị KNX Secure và các Group Object được bảo vệ |
| Có thể kết hợp | Có | Có |
KNX IP Secure và KNX Data Secure có thể được sử dụng độc lập hoặc kết hợp trong cùng một hệ thống. Việc lựa chọn cơ chế nào phụ thuộc vào kiến trúc mạng, loại thiết bị và yêu cầu bảo mật của công trình.
Có thể hiểu đơn giản:
KNX IP Secure bảo vệ giao tiếp KNX trên mạng IP.
KNX Data Secure bảo vệ dữ liệu KNX giữa các thiết bị và các địa chỉ nhóm được cấu hình bảo mật.
Trong những công trình cao cấp, hai cơ chế này có thể bổ sung cho nhau để tạo thành kiến trúc bảo mật toàn diện hơn.
FDSK, chứng chỉ thiết bị và các khóa bảo mật trong KNX Secure
Một điểm quan trọng của KNX Secure nằm ở việc xác thực thiết bị trong quá trình cấu hình bằng ETS.
FDSK là gì?
FDSK là khóa thiết lập mặc định của thiết bị (Factory Default Setup Key), được cấp riêng cho từng thiết bị KNX Secure từ nhà sản xuất. Mỗi thiết bị có một FDSK riêng và khóa này không thể được người dùng thay đổi bằng ETS. FDSK được sử dụng trong quá trình thiết lập giao tiếp bảo mật ban đầu giữa thiết bị và ETS.
Chứng chỉ thiết bị là gì?
Chứng chỉ thiết bị là thông tin nhận diện duy nhất của từng thiết bị KNX Secure. Chứng chỉ liên kết số sê-ri của thiết bị với FDSK, cho phép ETS xác định đúng thiết bị và lấy thông tin cần thiết để thiết lập giao tiếp bảo mật ban đầu. Chứng chỉ được cung cấp cùng thiết bị và có thể được đưa vào ETS bằng mã QR hoặc mã ký tự.
Khóa thiết bị là gì?
Sau khi thiết bị được đưa vào hoạt động, FDSK không tiếp tục được sử dụng làm khóa chính cho giao tiếp tiếp theo giữa thiết bị và ETS. Tùy loại bảo mật được sử dụng, KNX sẽ sử dụng một khóa khác do ETS thiết lập.
Với KNX Data Secure, FDSK được thay bằng khóa thiết bị (Device Key). Khóa này được tạo riêng cho từng thiết bị và từng dự án ETS, sau đó được sử dụng cho các lần giao tiếp bảo mật tiếp theo giữa thiết bị và ETS.
Với KNX IP Secure, FDSK được thay bằng mã xác thực (Authentication Code). Mã này được ETS thiết lập riêng cho thiết bị và được sử dụng để xác thực các lần giao tiếp tiếp theo giữa thiết bị và ETS.
Có thể hiểu đơn giản:
KNX Data Secure:
FDSK → Khóa thiết bị
KNX IP Secure:
FDSK → Mã xác thực
Việc thay FDSK sau quá trình thiết lập ban đầu giúp hạn chế rủi ro, bởi FDSK thường được cung cấp trên nhãn hoặc mã QR của thiết bị và có thể được biết bên ngoài dự án ETS.
Cấu hình KNX Secure trong ETS như thế nào?
Việc triển khai KNX Secure nên được tính đến ngay từ giai đoạn thiết kế hệ thống thay vì chỉ bổ sung sau khi công trình đã hoàn thiện.
Quy trình cơ bản có thể bao gồm các bước sau.
Bước 1: Thêm chứng chỉ thiết bị
Chứng chỉ của thiết bị được đưa vào dự án ETS thông qua mã QR hoặc mã ký tự do nhà sản xuất cung cấp.
Bước 2: Thiết lập chế độ bảo mật
Đối với thiết bị KNX Secure, ETS cho phép thiết lập trạng thái Secure Commissioning để xác định thiết bị sẽ được đưa vào hoạt động bằng giao tiếp bảo mật hay thông thường. Trạng thái này cần được xem xét cùng với cấu hình bảo mật khi hệ thống vận hành.
Bước 3: Cấu hình hệ thống
Đối với KNX IP Secure, phạm vi bảo mật gắn với cấu trúc mạng IP.
Đối với KNX Data Secure, phạm vi bảo mật được thiết lập ở cấp địa chỉ nhóm.
Bước 4: Nạp cấu hình vào thiết bị
ETS sẽ đưa các thông tin và khóa cần thiết vào thiết bị trong quá trình cấu hình.
Bước 5: Kiểm tra hoạt động
Sau khi hoàn tất cấu hình, cần kiểm tra lại khả năng giao tiếp, trạng thái bảo mật và các chức năng liên quan để đảm bảo hệ thống vận hành đúng thiết kế.
KNX cũng lưu ý rằng telegram được bảo vệ có thể dài hơn telegram thông thường. Vì vậy, các thiết bị trung gian trên đường truyền cần hỗ trợ các khung dữ liệu phù hợp.
KNX Secure bảo vệ nhà thông minh trước những rủi ro nào?
KNX Secure có vai trò quan trọng trong những công trình mà hệ thống tự động hóa ngày càng kết nối sâu với hạ tầng mạng.
Ngăn chặn việc đọc dữ liệu trái phép
Khi giao tiếp được bảo vệ, nội dung telegram được mã hóa và không thể được đọc trực tiếp nếu không có khóa bảo mật cần thiết.
Hạn chế việc giả mạo lệnh điều khiển
Cơ chế xác thực giúp giảm nguy cơ thiết bị hoặc dữ liệu giả mạo tham gia vào hệ thống.
Phát hiện dữ liệu bị thay đổi
Tính toàn vẹn dữ liệu giúp hệ thống phát hiện những trường hợp nội dung bị can thiệp trong quá trình truyền.
Hạn chế tấn công phát lại
Thông tin kiểm soát tính mới của thông điệp giúp ngăn việc sử dụng lại một lệnh cũ để kích hoạt lại hành động.
Tăng mức độ an toàn cho hệ thống kết nối IP
Đối với những công trình sử dụng đường trục IP hoặc truy cập từ xa, bảo mật mạng cần được xem xét đồng thời với thiết kế hệ thống KNX.
KNX Association hiện đặc biệt cảnh báo việc đưa giao tiếp KNX trực tiếp ra Internet mà không có lớp bảo vệ phù hợp.
KNX Secure có thay thế VPN không?
KNX Secure và VPN không phải là hai giải pháp hoàn toàn tương đương.
VPN bảo vệ kết nối mạng giữa các địa điểm hoặc người dùng từ xa. Trong khi đó, KNX Secure tập trung vào việc bảo vệ giao tiếp và quá trình xác thực trong hệ thống KNX.
Do đó, một hệ thống có truy cập từ xa có thể cần kết hợp nhiều lớp bảo vệ khác nhau, chẳng hạn như:
• KNX Secure.
• Tường lửa.
• Kiểm soát truy cập mạng.
• Cấu hình mạng phù hợp.
• VPN trong những kiến trúc cần thiết.
KNX Association cũng đưa ra các khuyến nghị về việc không đưa cổng giao tiếp KNX trực tiếp ra Internet và sử dụng các biện pháp bảo vệ mạng phù hợp.
Đáng chú ý, KNX Standard v3.0.5 được phát hành ngày 15/09/2026 đã tích hợp Cloud Interface, cho phép truy cập từ xa an toàn đến các hệ thống KNXnet/IP mà không cần VPN trong kiến trúc được hỗ trợ. Đây là một hướng phát triển mới của KNX và không có nghĩa rằng VPN đã trở nên không cần thiết trong mọi hệ thống.
KNX Secure không thay thế tường lửa hoặc các biện pháp bảo vệ hạ tầng mạng. Một hệ thống được thiết kế an toàn vẫn cần kiểm soát cách các thiết bị KNX kết nối với mạng IP, không đưa các cổng KNX trực tiếp ra Internet và áp dụng các biện pháp bảo vệ mạng phù hợp.
KNX Secure có cần thiết cho biệt thự cao cấp không?
Nhu cầu bảo mật phụ thuộc vào kiến trúc và mức độ kết nối của từng công trình. Tuy nhiên, đối với biệt thự cao cấp và các công trình tích hợp nhiều hệ thống, bảo mật nên được tính đến ngay từ giai đoạn thiết kế.
KNX Secure đặc biệt đáng được xem xét khi công trình có:
• Mạng IP với nhiều thiết bị KNX.
• Đường trục KNX sử dụng IP.
• Khả năng truy cập và bảo trì từ xa.
• Hệ thống kiểm soát ra vào.
• Khóa cửa thông minh.
• Hệ thống chiếu sáng, rèm và điều hòa được tích hợp sâu.
• Nhiều hệ thống cùng kết nối với hạ tầng mạng.
• Yêu cầu cao về bảo mật và khả năng kiểm soát.
Một hệ thống KNX được thiết kế tốt không chỉ tập trung vào khả năng điều khiển mà còn cần xem xét đồng thời kiến trúc mạng, cấu trúc hệ thống, quá trình cấu hình, quản lý khóa và bảo mật trong suốt vòng đời công trình.
Thiết bị KNX thông thường có sử dụng được KNX Secure không?
Không phải mọi thiết bị KNX đều hỗ trợ KNX Secure.
KNX Association phân biệt giữa thiết bị KNX thông thường và thiết bị KNX Secure. Thiết bị KNX Secure được thiết kế để hỗ trợ các cơ chế mã hóa và giải mã dữ liệu tương ứng.
Vì vậy, khi thiết kế hệ thống, cần kiểm tra khả năng hỗ trợ KNX Secure của từng thiết bị, đặc biệt đối với:
- Bộ định tuyến KNX IP.
- Giao diện KNX IP.
- Bộ ghép nối.
- Thiết bị điều khiển.
- Thiết bị cảm biến.
- Các thiết bị có chức năng truyền dữ liệu cần bảo vệ.
Không nên mặc định rằng chỉ cần sử dụng tiêu chuẩn KNX là hệ thống đã tự động được bảo vệ bằng KNX Secure.
KNX Secure có phù hợp với nhà thông minh cao cấp?
Với các công trình có nhiều hệ thống tích hợp, KNX Secure mang lại một lớp bảo vệ quan trọng bên cạnh thiết kế mạng và các giải pháp bảo mật khác.
Đặc biệt đối với biệt thự cao cấp, nơi hệ thống KNX có thể đồng thời điều khiển chiếu sáng, rèm, điều hòa, âm thanh, kiểm soát ra vào và các chức năng an ninh, việc tính toán bảo mật ngay từ đầu giúp giảm đáng kể những rủi ro có thể phát sinh trong quá trình vận hành.
Quan trọng hơn, bảo mật không nên được xử lý như một tính năng bổ sung sau khi hoàn thiện. Một kiến trúc hệ thống đúng cần xem xét bảo mật ngay từ giai đoạn thiết kế điện, mạng, lựa chọn thiết bị và cấu hình ETS.
Câu hỏi thường gặp về KNX Secure
KNX Secure là gì?
KNX Secure là tập hợp các cơ chế bảo mật của hệ sinh thái KNX, nhằm bảo vệ quá trình cấu hình và giao tiếp trước các nguy cơ như truy cập trái phép, giả mạo, thay đổi hoặc phát lại dữ liệu.
KNX IP Secure là gì?
KNX IP Secure là cơ chế bảo vệ giao tiếp KNX trên môi trường mạng IP.
KNX Data Secure là gì?
KNX Data Secure là cơ chế bảo vệ dữ liệu và telegram KNX, với phạm vi bảo mật được thiết lập ở cấp địa chỉ nhóm.
KNX IP Secure và KNX Data Secure có thể dùng cùng nhau không?
Có. Hai cơ chế có thể được triển khai độc lập hoặc kết hợp tùy theo kiến trúc và yêu cầu bảo mật của công trình.
FDSK trong KNX Secure là gì?
FDSK là khóa thiết lập mặc định được cấp riêng cho từng thiết bị KNX Secure và được sử dụng trong quá trình thiết lập bảo mật ban đầu.
KNX Secure có cần ETS không?
ETS là công cụ chính được sử dụng để cấu hình và quản lý các thiết bị KNX, bao gồm quá trình thiết lập chứng chỉ và các thông tin bảo mật của KNX Secure.
KNX Secure có thay thế VPN không?
Không hoàn toàn. KNX Secure và VPN bảo vệ những lớp khác nhau. Việc sử dụng giải pháp nào phụ thuộc vào kiến trúc mạng và phương thức truy cập từ xa của công trình.
Kết luận
KNX Secure là tập hợp các cơ chế giúp tăng cường bảo mật cho hệ thống KNX, từ quá trình đưa thiết bị vào hoạt động đến giao tiếp trong quá trình vận hành. Trong đó, KNX IP Secure bảo vệ giao tiếp trên môi trường IP, còn KNX Data Secure bảo vệ dữ liệu giữa các thiết bị theo cấu hình bảo mật của hệ thống.
Trong đó, KNX IP Secure tập trung vào bảo vệ giao tiếp KNX trên mạng IP, còn KNX Data Secure tập trung vào bảo vệ dữ liệu giữa các thiết bị và các địa chỉ nhóm được cấu hình bảo mật.
Đối với biệt thự cao cấp và các công trình có hệ thống tự động hóa tích hợp sâu, KNX Secure nên được xem xét ngay từ giai đoạn thiết kế kiến trúc hệ thống. Khi kết hợp cùng thiết kế mạng phù hợp, tường lửa, kiểm soát truy cập và các giải pháp bảo mật cần thiết, KNX Secure góp phần xây dựng một hệ thống nhà thông minh an toàn, ổn định và sẵn sàng cho nhu cầu kết nối lâu dài.
Etron Smarthome tư vấn và triển khai giải pháp nhà thông minh cao cấp sử dụng KNX và Savant, với định hướng thiết kế đồng bộ từ kiến trúc điều khiển, hạ tầng mạng, tích hợp hệ thống đến bảo mật và khả năng mở rộng trong tương lai.